暗号鍵管理
暗号鍵管理(Key Management)とは、暗号化通信やデータ保護に用いる暗号鍵について、その生成・配送・保管・使用・ローテーション(更新)・廃棄に至るライフサイクル全体を、規定されたポリシに基づいて適切かつ安全に運用・制御する技術・プロセスの総称です。
暗号鍵管理は、単に鍵を保存しておくことだけではなく、不正アクセスや内部不正、消失リスクから鍵を守り、必要なときに正しく利用できる状態を維持する組織的な管理体制全般を指します。
暗号鍵の役割
データの機密性や真正性を担保しているのは、処理に使われる暗号鍵の情報です。暗号鍵は大きく分けると以下の3つの役割を果たします。
- 機密性の確保(暗号化・復号)
第三者に読み取られては困るデータを不読化(暗号化)し、正当な権限を持つ者だけが元に戻せる(復号)ようにします。 - 真正性の証明・改ざん検知(デジタル署名・MAC)
データが信頼できる送信元から送られたものであることや、途中で改ざんされていないことを検証します。 - 身元確認(認証)
サーバやクライアントが本人であることを証明するための鍵ペア(公開鍵・秘密鍵)として機能します。
鍵管理の必要性
現代の安全な暗号方式(AES-256など)は、アルゴリズム自体の解読は事実上不可能です。しかし、暗号鍵が破られれば暗号化は意味をなさなくなります。
そのため、攻撃者のターゲットは暗号計算そのものではなく、鍵そのものの奪取や鍵の不適切な運用スキームの隙へと移ります。具体的には、次のような問題を防ぐために鍵管理が必要不可欠です。
- 暗号の強度は鍵の保管状態に依存する
ソースコードや設定ファイルに直書き(ハードコード)された鍵や、権限管理されていないサーバ上の鍵は簡単に盗み出されます。 - 鍵の漏洩による影響範囲の拡大
1つの鍵を無期限に、かつシステム全体で使い回していると、一度の漏洩で過去から将来にわたる全データが危険に晒されます。 - 鍵の紛失によるデータ喪失
鍵を失うと、暗号化された重要データは永久に復元できなくなります。
鍵管理の目的
鍵管理の根本的な目的は、暗号システムのセキュリティを担保しつつ、ビジネスやシステムの継続性を維持することです。具体的には以下の4点です。
- 鍵の機密性と完全性の保護
鍵が許可された者以外に漏洩しないようにし(機密性)、勝手に書き換えられたり偽造されたりしない状態を保つ(完全性)。 - 権限に基づく厳格なアクセス制御
誰が・いつ・どの鍵を・何の目的で使ったかを制御・記録し、不正利用や内部不正を未然に防ぐ。 - リスク(影響範囲)の最小化
定期的な鍵の更新(ローテーション)や用途ごとの鍵の分離を行うことで、万が一、1つの鍵が漏洩しても、被害を最小限に抑える。 - コンプライアンスおよび可用性の維持
データ保護規制(PCI DSS、個人情報保護法など)に準拠した監査ログを整備し、バックアップ等により鍵の喪失による業務停止リスクを回避する。
暗号鍵のライフサイクル
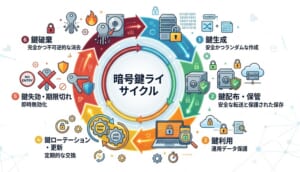
暗号鍵は、以下の6つのフェーズに沿って厳格に管理されます。
- 生成(Generation)
高度な疑似乱数生成器(CSPRNG)や専用ハードウェア(HSM)を用い、推測不可能な鍵を作成する。 - 配送・配布(Distribution)
安全なチャネル(TLS通信や安全な鍵交換プロトコルなど)を経由し、鍵を正当な利用者にのみ送付する。 - 保管(Storage)
鍵自体を別の鍵で暗号化するエンベロープ暗号化や、改ざん防止機能を持つHSM(Hardware Security Module)内に保管する。 - 利用(Usage)
事前に割り当てられた用途(データ暗号化用、デジタル署名用など)と最小権限の原則に従って使用する。 - 更新・ローテーション(Rotation)
定期的に新しい鍵へと切り替えることで、解読リスクや鍵漏洩時の影響範囲を最小限に抑える。 - 廃棄・破棄(Destruction)
役目を終えた鍵や漏洩した鍵は、二度と復元できないよう完全に消去(Crypto-shredding)する。
鍵を守る仕組み
暗号鍵を厳重に管理しても、鍵を扱うシステムや運用の仕組み自体に隙があれば安全とは言えません。暗号鍵を物理的・論理的に保護し、不正アクセスや内部不正から鍵を守る仕組みについて、主要な5つの観点から説明します。
KMS
KMS(Key Management Service)は、暗号鍵の生成・保管・ローテーション・アクセス制御といったライフサイクルを一元的に自動管理・運用するためのサービスです。
- 役割と仕組み:
- AWS KMS、Azure Key Vault、Google Cloud KMS などが代表例。
- アプリケーションのコード内や設定ファイルに鍵を直接書く必要をなくし、API経由で安全に暗号化・復号の処理を行う。
- エンベロープ暗号化などの仕組みを標準で備えており、データ暗号化鍵(DEK)とマスタ鍵(KEK)を分けて安全に運用できる。
- 鍵を守るポイント:
鍵自体が外部に平文のまま露出しない設計になっており、鍵の生成から廃棄までを標準化された安全なプロセスで実行でる。
HSM
HSM(Hardware Security Module)は、暗号鍵の生成・保管および暗号処理専用に設計された、極めて耐タンパー性(堅牢性)が高い専用ハードウェアです。
- 役割と仕組み:
- 暗号鍵を内部のハードウェアチップ内に隔離し、鍵を閉じ込めたまま暗号化・復号の計算処理を行う。
- FIPS 140-2 / 140-3 といった厳しいセキュリティ規格の認証を受けており、KMSのバックエンド(最深部の鍵保管場所)としても活用される。
- 鍵を守るポイント:
ケースの開梱や電圧・温度の異常変化、ケースへのドリル穿孔などの物理的な攻撃を検知すると、センサが反応して内部の鍵データを自己破壊するなどの物理防護を備える。
アクセス制御
アクセス制御(Access Control)は、誰が(どのシステムが)、どの鍵に対して、どのような操作を行えるかを制限するものです。
- 役割と仕組み:
- 最小権限の原則(Least Privilege)により、特定のデータ処理に必要な最小限の権限のみを与える。
- 認証されたユーザやサービスアカウントに対してのみ、ポリシに基づいた一時的なアクセス権を付与する。
- 鍵を守るポイント:
- ネットワークやサーバが侵入された場合でも、鍵の操作権限が分離されていれば、不正な操作を最小限に抑えることができる。
職務分離
職務分離は、単一の管理者や権限保持者が独断で不正を行えないよう、組織的・運用的に権限を分散させる運用設計です。
- 役割と仕組み:
- 鍵を管理・設定する権限(インフラ担当)と鍵を使ってデータを利用する権限(アプリケーション担当)を明確に分ける。
- 重要な鍵操作(マスタ鍵の生成や廃棄など)には、複数人の管理者が同時に認証と承認を必要とする(デュアルコントロール)。
- 鍵を守るポイント:
- 1人の内部関係者が悪意を持ったりアカウントが乗っ取られたりしても、単独では鍵を不正に取得・操作できない状態を作り出す。
監査ログ
監査ログ(Audit Logging)は、鍵に対するすべての操作やアクセス要求(誰が、いつ、どの鍵で、どんな操作で、成功したか失敗したか)を改ざん不可能な状態で記録・監視する仕組みです。
- 役割と仕組み:
- KMSやHSMでの鍵作成、変更、使用、削除などの全イベントがリアルタイムでログに記録される。
- ログ保存先は改ざん防止(Write Once Read Many)の措置を講じ、監視ツール(SIEMなど)と連携して異常検知を行う。
- 鍵を守るポイント:
- 抑止効果: 全操作が記録されること自体が、内部不正に対する心理的抑制力になる。
- リアルタイム検知:不審なアクセスを検知して自動的にブロックする。
- 事後追跡:不審なアクセスが発生した際に、被害範囲を迅速に特定できる。
鍵管理の注意点
暗号鍵管理を実効性のあるものにするためには、単に KMS や HSM などのツールを導入するだけでなく、運用のあらゆるフェーズで失敗の原因を潰しておく必要があります。
強い乱数による生成
鍵の安全性は、攻撃者に推測されないこと(不確定性)にあります。どれほど鍵長が長くても、生成プロセスに偏りがあれば一瞬で破られます。
- 注意点 :
- 標準的なプログラミング言語のデフォルト乱数ライブラリは疑似乱数生成器(PRNG)であるため使用できない。
- システムの初期値が固定化されていたり、現在時刻などの推測容易な値に基づいていると、生成される鍵が予見可能になる。
- 対策 :
- CSPRNG(暗号学的に安全な疑似乱数生成器)や、OSレベルの乱数ソースを使用する。
- HSM や専用チップが備える TRNG(真性乱数生成器)を活用して鍵を生成する。
最小権限
鍵へのアクセス権限が過剰に付与されていると、システムの一部が侵害された際、攻撃者に鍵まで奪われるリスクが上がります。
- 注意点:
- 簡単に管理者権限を与える、アプリケーションに鍵の全操作権限を持たせるといった雑なアクセス制御は厳禁です。
- データ暗号化・復号を行う権限と、鍵のポリシ変更・削除を行う管理権限が混同されている。
- 対策:
- 用途と操作ごとの権限分離:アプリケーションには特定データに対する復号または暗号化のみを許可し、鍵の管理操作権限は除外する。
- アクセス条件の設定:時間指定、IPアドレス制限、VPC内限定など、アクセスできる文脈を絞り込む。
鍵のローテーション(定期更新)
同じ鍵を長期間、あるいは大量のデータに対して使い続けると、暗号解読のリスクが高まり、万が一漏洩した際の影響範囲が拡大します。
- 注意点:
- 鍵を新しく切り替えた際、古い鍵で暗号化された過去データをどう扱うかの設計を怠ると、データが復号不能になる。
- 手動でのローテーション運用は、手順ミスや更新漏れのリスクが高くなる。
- 対策:
- 自動ローテーションの導入:KMS等の機能を活用し、年1回などの周期で鍵バージョンを自動更新する。
- バージョニング管理:新規暗号化には最新の鍵バージョンを用いつつ、過去データの復号用に古い鍵バージョンも安全に保持する。
バックアップ
鍵の紛失や破損は、暗号化されている全データの永久喪失を意味します。可用性の確保はセキュリティと同等に重要です。
- 注意点:
- 鍵のバックアップを平文のままファイルサーバやクラウドストレージに保管することは脆弱性となる。
- バックアップを取っていても、リストアのテストを行っていないと、緊急時に復元できない事態に陥いる。
- 対策:
- 二重暗号化による保管:バックアップ対象の鍵は、別のマスタ鍵やパスフレーズで暗号化された状態で保管する。
- 地理的・論理的分散と定期訓練:バックアップデータは遠隔地やオフライン環境に安全に保管し、定期的に復元手順の検証を行う。
漏えい時の失効・交換
鍵の漏洩や疑いが発生した際、迅速かつ確実にその鍵を無効化し、安全な状態へ復旧できる事前準備が必要です。
- 注意点:
- 漏洩が発生してから鍵を差し替える対策を考え始めると、対処の遅れによって被害が拡大する。
- 鍵を即座に削除してしまうと、その鍵で暗号化されていたサービス内の既存データまで読めなくなる二次災害が発生する。
- 対策:
- 失効プロセスの確立:鍵のステータスを無効(Disabled)に変更し、それ以降の暗号化・復号処理を即座に停止する。
- 緊急再暗号化フローの策定:新しい安全な鍵を緊急生成し、旧鍵で保護されたデータを新鍵で速やかに再暗号化する手順を事前に用意する。
安全な廃棄
不要になった鍵や、有効期限の切れた鍵を不完全な方法で消去すると、ストレージ残像などから復元される危険性があります。
- 注意点:
- データベースのレコードやファイルを削除しただけでは、物理メディア上にデータが残存している可能性がある。
- ストレージ本体の物理破壊が困難なクラウド環境では、従来の物理的な破棄手法が使えない。
- 対策:
- 暗号学的破棄:データを保持したまま、そのデータを保護している暗号鍵のみを安全に完全消去することで、対象データを事実上永久に復元不可能にする。
- HSM/KMSの削除保護機能:誤操作防止の猶予期間を設けつつ、期間経過後はハードウェアレベルで鍵領域をゼロクリアする。